CoAP Connector
Connector-Details CoAP
Der CoAP-Connector ermöglicht es der Plattform, Daten von CoAP-fähigen Geräten und Diensten zu empfangen. Die Geräte nutzen dabei üblicherweise NB-IoT oder LTE Cat-M Mobilfunknetze als Trägerprotokoll.
Ports
Die Plattform kann CoAP-Daten auf zwei Ports empfangen:
- 5683/UDP → CoAP: Unverschlüsselt oder geschützt mit OSCORE ([RFC 8613])
- 5684/UDP → CoAPs: CoAP über DTLS, sicher
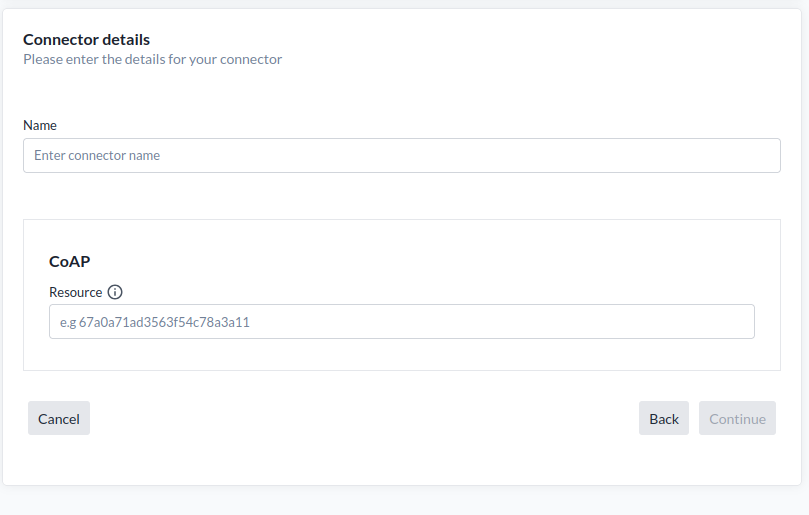
Verwendung des generischen CoAP-Connectors
Jeder Server stellt einen standardmäßigen generischen CoAP-Connector bereit. So verwenden Sie ihn:
- Einen generischen Node erstellen
- Definieren Sie als
secret:
- Definieren Sie als
generic_coap_[your secret identifier]
- CoAP-Daten per POST senden von Ihrem Gerät oder Dienst:
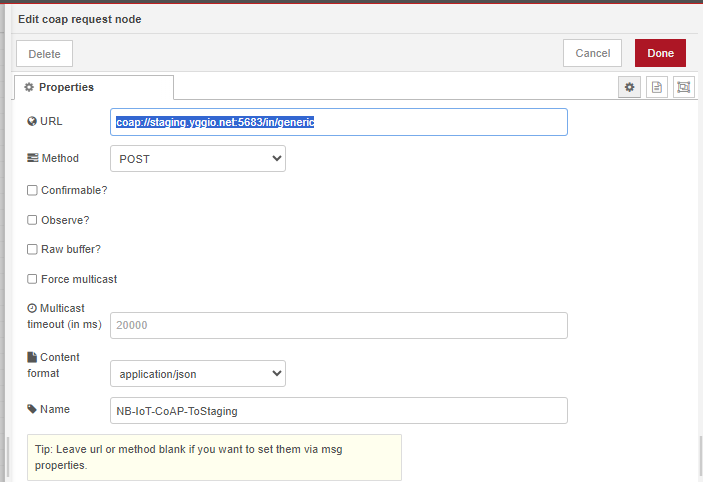
coap://staging.yggio.net:5683/in/generic- Verwenden Sie das Content-Format:
application/json.
- Beispiel für den JSON-Nachrichteninhalt:
{
  "secret": "[your secret identifier]",
  "encodedData": {
    "hexEncoded": "32874387bd387342fed74843832"
  }
}
- Fügen Sie einen vorhandenen Übersetzer hinzu oder entwickeln Sie einen neuen, um die eingehenden Daten zu dekodieren
Beispiel: Node-RED CoAP Request
Nachfolgend ein Beispiel für einen Node-RED CoAP Request Node, der über den generischen CoAP-Connector CoAP-Daten an ein Gerät sendet:
Zusätzliche Informationen
-
DTLS-Verschlüsselung
-
Die Plattform unterstützt CoAP über DTLS.
-
PSK - Pre Shared Key, RPK - Raw Public Key oder X.509-Zertifikate sind erforderlich.
DTLS-Schlüsseltyp Sicherheit Komplexität Anwendungsfall PSK (Pre-Shared Key) Mittel Niedrig Eingeschränkte Geräte, kleine Flotten RPK (Raw Public Key) Hoch Mittel Mittelgroße Bereitstellungen, sicherer Schlüsselaustausch ohne CA X.509-Zertifikate Sehr hoch Hoch Große Bereitstellungen, Enterprise-/Industrie-IoT -
→ Kontaktieren Sie Ihren Support-Ansprechpartner, wenn Sie DTLS aktivieren möchten.
-
-
LwM2M-Unterstützung
- CoAP wird häufig als Transportprotokoll für LwM2M-fähige Geräte verwendet.
- Die Plattform enthält einen integrierten LwM2M-Server.
- → Kontaktieren Sie Ihren Support-Ansprechpartner, wenn Sie LwM2M nutzen möchten.
-
OSCORE (RFC 8613)
- CoAP kann mit Ende-zu-Ende-Verschlüsselung über OSCORE gesichert werden.
- Die Plattform verfügt über integrierte OSCORE-Unterstützung.
- → Kontaktieren Sie Ihren Support-Ansprechpartner, wenn Sie OSCORE aktivieren möchten.
-
Herstellerspezifische CoAP-Endpunkte
- Viele Hersteller von NB-IoT/Cat-M-CoAP-Geräten definieren ihre eigene CoAP-API zum Senden von Daten.
- Abgesehen von LwM2M gibt es bei CoAP keinen festen Standard, und Abweichungen betreffen oft unterschiedliche CoAP-Endpunkte (ähnlich wie bei benutzerdefinierten HTTP-Endpunkten).
- Um solche Geräte zu unterstützen, ist in der Regel ein angepasster CoAP-Connector erforderlich.
- → Kontaktieren Sie Ihren Support-Ansprechpartner für Unterstützung.